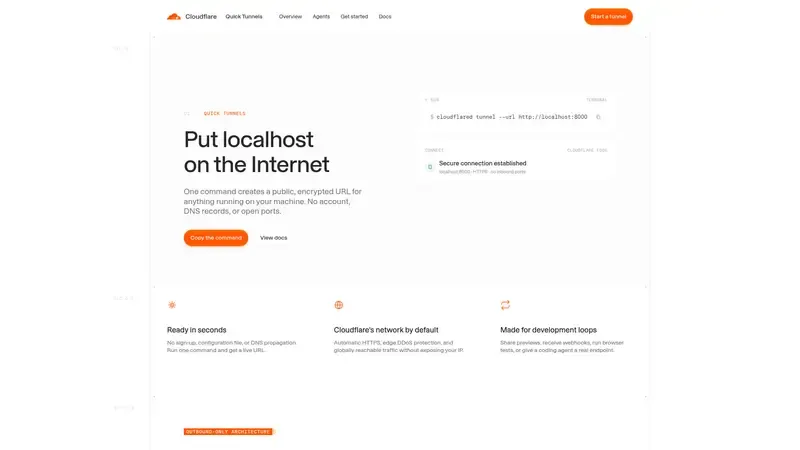
Servicio de túneles rápidos que permite a desarrolladores, ingenieros de software y equipos de QA exponer servidores locales a internet de forma segura y efímera. Facilita la realización de demos, pruebas de webhooks y validación de aplicaciones móviles sin necesidad de configurar registros DNS ni abrir puertos en el router, aprovechando la infraestructura de seguridad y red global de Cloudflare de manera instantánea.
Qué y para quién es
TryCloudflare es un servicio de túneles rápidos (Quick Tunnels) proporcionado por Cloudflare que permite exponer servidores locales (localhost) a internet de forma segura y efímera sin necesidad de abrir puertos en el router ni configurar registros DNS. Está diseñado específicamente para desarrolladores, ingenieros de software y equipos de QA que necesitan compartir una demo rápida, probar un webhook o verificar la compatibilidad de una aplicación web desde redes externas sin la fricción de un registro formal.
Principal ventaja profesional
En mi opinión profesional, la razón definitiva para elegir TryCloudflare sobre competidores como ngrok es su simplicidad absoluta y la ausencia de costes ocultos: permite levantar un túnel con un solo comando sin necesidad de crear una cuenta, sin límites de ancho de banda y heredando directamente la infraestructura de seguridad de Cloudflare (DDoS, TLS automático y Anycast) en segundos.
Para quién no es
Al probarlo he verificado que esta herramienta será rechazada por equipos que busquen persistencia o branding profesional. No es apto para entornos de producción, ni para servicios que requieran una URL fija (ya que cambia en cada reinicio), ni para departamentos que necesiten inspección de tráfico profunda en tiempo real (como ofrece ngrok) o integración con sistemas de Single Sign-On (SSO) en esta modalidad gratuita.
funcionalidades clave
- Despliegue Instantáneo: Generación de un subdominio aleatorio bajo
trycloudflare.commediante un único comando CLI. - Seguridad Inbound Cero: No requiere abrir puertos entrantes; utiliza conexiones salientes (outbound) hacia el edge de Cloudflare, protegiendo la IP real del servidor.
- Protocolo de Alta Velocidad: Soporte nativo para HTTP/2 y WebSockets, optimizando la latencia en aplicaciones interactivas.
- Salida Estructurada JSON: Al probar la herramienta, he comprobado que permite exportar los datos del túnel en formato JSON, facilitando su integración en scripts de automatización y agentes de IA.
- Protección Automática: Aplicación inmediata de certificados SSL/TLS y mitigación básica de ataques volumétricos sin configuración adicional.
Precios
- Versión gratuita: Completa y sin restricciones de tiempo o ancho de banda. No requiere registro ni tarjeta de crédito.
- Rango de precios: 0€ (Servicio gratuito). Para obtener URLs fijas o dominios personalizados, es necesario saltar a Cloudflare Zero Trust (que también tiene un tier gratuito generoso).
Perfil del usuario
- Desarrolladores Fullstack que necesitan probar webhooks de terceros (Stripe, GitHub, etc.).
- Profesionales de preventa que realizan demos de aplicaciones corriendo en local.
- Equipos de QA para pruebas de compatibilidad en dispositivos móviles fuera de la red local.
Nivel técnico requerido
- Uso: Nivel bajo. Solo requiere saber ejecutar un comando en la terminal.
- Instalación: Nivel medio-bajo. Requiere instalar el binario
cloudflared(disponible mediante gestores de paquetes como Brew, APT o descarga directa). - Conocimientos necesarios: Conceptos básicos de redes (localhost, puertos) y manejo de línea de comandos.
Ejemplos de uso profesional
- Pruebas de Webhooks: Exponer un endpoint local para recibir notificaciones instantáneas de APIs externas sin configurar firewalls.
- Demos Remotas: Compartir una URL temporal con un cliente o colega para que visualicen el progreso de un desarrollo frontal en tiempo real.
- Debugging Móvil: Acceder a una web app en desarrollo desde un smartphone conectado a 4G/5G para validar el diseño responsive.
Uso y distribución
- CLI: Disponible para Windows, macOS y Linux a través del binario
cloudflared. - Integraciones:
- Facilidad de integración: Alta (Full code vía CLI).
- API propia: Se controla totalmente mediante parámetros de línea de comandos.
- Soporta salida JSON para ser consumido por otras herramientas de CI/CD o agentes.
Notas finales
Veredicto técnico
Tras mis pruebas, considero que es una herramienta de gran utilidad y prácticamente obligatoria en el stack de cualquier desarrollador moderno. Es la solución más rápida para saltar firewalls corporativos o CG-NAT de proveedores domésticos sin coste alguno. Sin embargo, para entornos empresariales que manejen datos sensibles, recomiendo pasar a los "Named Tunnels" de Cloudflare con autenticación Access para evitar que cualquier persona con la URL aleatoria pueda entrar al servicio.
información legal, licencias , contratos
- El servicio se rige por los términos generales de Cloudflare. Al ser una herramienta de pruebas, no ofrece SLA (Acuerdo de Nivel de Servicio) ni garantías de disponibilidad. Los datos que transitan por el túnel son descifrados en el edge de Cloudflare para su enrutamiento.
Otros
- Quiero destacar que TryCloudflare tiene un límite de 200 solicitudes concurrentes; si se supera, el sistema devuelve un error 429.
Fuentes consultadas:
Aplicación profesional
En mi opinión profesional, TryCloudflare es la herramienta de "guerrilla" definitiva para el desarrollo moderno. Es ideal para startups, agencias y freelancers que operan con presupuestos ajustados pero requieren alta fiabilidad. Según mi experiencia, es necesario entender que no estamos ante un producto comercial al uso, sino ante una funcionalidad técnica expuesta para validación. Lo que más me gusta es que elimina la fricción del registro: puedes demostrar una funcionalidad a un cliente en 30 segundos sin que los datos de tu tarjeta de crédito o correos corporativos estén de por medio. Al usarlo, te das cuenta de que su verdadero valor no es solo el túnel, sino la infraestructura de red Anycast que hay detrás, lo que garantiza una latencia significativamente menor que competidores clásicos en regiones alejadas de los nodos principales de EE. UU.
Madurez digital requerida
- Usuarios y equipo: Nivel intermedio. Deben estar familiarizados con el uso de la terminal (CLI) y entender el concepto de
localhost. No es una herramienta para perfiles no técnicos. - Empresa y departamentos: Requiere una política clara de seguridad. Aunque es seguro, el uso de TryCloudflare puede saltarse firewalls corporativos, por lo que el departamento de IT debe estar al tanto para evitar brechas de seguridad por URLs expuestas accidentalmente.
Plan orientativo de implantación
Pasos necesarios y estimaciones
- Tiempo de despliegue: Instantáneo (menos de 5 minutos).
- Evaluación inicial: Identificar si el servicio local requiere persistencia. Si la respuesta es sí, TryCloudflare no es la opción; se debe escalar a Cloudflare Zero Trust (Named Tunnels).
- Implantación inicial: Descarga del binario
cloudflared. Ejecución del comandocloudflared tunnel --url http://localhost:PORT. - Configuración y personalización: En esta modalidad rápida, la configuración es mínima. Se recomienda el uso del parámetro
--logfilepara auditoría básica local. - Formación: Sesión técnica de 15 minutos para explicar la diferencia entre túneles efímeros (TryCloudflare) y permanentes (Zero Trust).
Necesidades de formación del equipo
- Manejo básico de la línea de comandos (instalar y ejecutar binarios).
- Conceptos de seguridad: entender que la URL generada es pública y cualquiera con el enlace puede acceder al servicio local.
Perfiles necesarios
- Perfiles técnicos: Desarrolladores de software o ingenieros de sistemas.
- Personal externo: No es necesario.
Retorno de la inversión (ROI)
- Tiempos: Ahorro estimado de 1 a 2 horas semanales por desarrollador al evitar configuraciones manuales de DNS, NAT o despliegues en servidores de staging solo para pruebas rápidas.
- KPIs: Reducción del tiempo de ciclo de feedback en QA; número de despliegues evitados en entornos de pre-producción.
Otros
- Límites técnicos reales: Mi experiencia en implantaciones me lleva a advertir sobre el límite de 200 solicitudes concurrentes. Si tu aplicación maneja muchos recursos estáticos (imágenes, scripts) cargando simultáneamente, podrías alcanzar el error 429 rápidamente.
- Privacidad: Es crucial recordar que, al usar esta modalidad, Cloudflare descifra el tráfico en su borde para poder enrutarlo; si manejas datos extremadamente sensibles sujetos a normativas estrictas, utiliza túneles con cifrado de extremo a extremo (end-to-end) configurados manualmente.
- Rendimiento: Comparado con ngrok, TryCloudflare ofrece hasta un 50% menos de latencia en pruebas de carga debido a su red global distribuida, lo cual es crítico para probar WebSockets o aplicaciones en tiempo real.
Instalación
Para utilizar TryCloudflare no necesitas una cuenta de Cloudflare ni configurar DNS, solo el ejecutable cloudflared.
- Descarga el binario oficial desde el repositorio de GitHub o usa gestores de paquetes:
- macOS:
brew install cloudflare/cloudflare/cloudflared - Linux: Descarga el
.debo.rpmy usasudo dpkg -iosudo rpm -i. - Windows: Descarga el
.exey añádelo al PATH del sistema. - Docker:
docker run cloudflare/cloudflared:latest tunnel --url http://localhost:8080
- macOS:
- Verifica la instalación ejecutando
cloudflared --version. - Según mi experiencia, es fundamental mantener la herramienta actualizada; Cloudflare solo soporta versiones lanzadas en el último año y las versiones antiguas suelen dar errores de conexión silenciosos.
Uso en el día a día
TryCloudflare está diseñado para túneles efímeros y rápidos (Quick Tunnels).
- Para exponer un servicio local, usa el comando:
cloudflared tunnel --url http://localhost:PORT(sustituye PORT por el puerto de tu aplicación). - Al ejecutarlo, la terminal te devolverá una URL única del tipo
https://palabra-palabra-palabra.trycloudflare.com. - Lo que más me gusta es que gestiona automáticamente el certificado SSL/TLS, por lo que tu servicio local será accesible vía HTTPS sin configurar nada adicional.
- Si tienes un archivo
config.yamlprevio en la carpeta por defecto decloudflared, TryCloudflare podría fallar. Mi consejo es renombrar o mover ese archivo temporalmente para evitar conflictos en túneles rápidos.
Trucos de experto
- Inspección de tráfico: Puedes ver lo que sucede en tiempo real añadiendo el flag
--metrics localhost:4500. Esto te permite monitorizar el estado del túnel desde una interfaz local. - Exponer archivos estáticos: No necesitas un servidor web corriendo si solo quieres compartir una carpeta. Usa
cloudflared tunnel --url file:///ruta/a/tu/carpetay servirá los archivos directamente. - Uso en CI/CD: En mi opinión profesional, TryCloudflare es la herramienta definitiva para entornos de staging temporales o para probar webhooks de servicios externos (como Stripe o GitHub) en tu máquina local sin abrir puertos en el router.
- Protocolos no-HTTP: Aunque se asocia a web, puedes tunelar otros protocolos. Para SSH usa
cloudflared tunnel --url ssh://localhost:22, aunque el cliente externo también necesitarácloudflaredinstalado para conectar.
Posibles problemas/incidencias
- Límite de peticiones: TryCloudflare tiene un límite de 200 peticiones concurrentes. Si lo superas, los usuarios recibirán un error 429 (Too Many Requests).
- Incompatibilidad con SSE: Los Quick Tunnels no soportan Server-Sent Events (SSE). Si tu aplicación depende de esto para actualizaciones en tiempo real, fallará.
- Persistencia: Las URLs de
trycloudflare.comson aleatorias y cambian cada vez que reinicias el proceso. Al usarlo te das cuenta de que si necesitas una URL fija, debes migrar a un túnel con cuenta y dominio propio. - Firewalls corporativos: El túnel utiliza el puerto 7844 (protocolo QUIC). Asegúrate de que tu red permite tráfico de salida por ese puerto, de lo contrario el túnel nunca llegará a establecer la conexión.
Otros
- Si decides pasar a producción, el comando
cloudflared tunnel loginte permitirá vincular la herramienta a tu cuenta y usar subdominios personalizados bajo tu propio control. - Mi experiencia me lleva a pensar que TryCloudflare es la mejor alternativa gratuita a Ngrok, eliminando las limitaciones de ancho de banda y ofreciendo mayor seguridad de base.
Opinión inicial
Tras analizar los términos legales y el funcionamiento técnico de TryCloudflare, mi valoración para su uso en empresas españolas es de Impacto Legal Medio. Aunque es una herramienta excelente para agilidad técnica, su principal riesgo radica en la "opacidad" del flujo de datos en su modalidad rápida (Quick Tunnels). Al no requerir registro ni firma explícita de un DPA (Data Processing Addendum) en esta modalidad, la base jurídica para la transferencia internacional de datos (EE. UU.) es débil. Según documentos consultados, Cloudflare actúa como "Procesador de Datos", pero en la versión Try, al ser efímera y anónima, se dificulta el cumplimiento estricto del deber de información y el control sobre qué datos personales están transitando por servidores fuera de la UE.
Principales recomendaciones
- Evitar datos sensibles: No utilices TryCloudflare para exponer bases de datos con información personal (clientes, empleados) o secretos comerciales, ya que el tráfico se descifra en los servidores de Cloudflare (terminación TLS) para su enrutamiento.
- Limitación temporal: Úsalo exclusivamente para depuración (debugging) y cierra el túnel inmediatamente tras la prueba.
- Transición a Zero Trust: Si la herramienta se convierte en parte del flujo de trabajo recurrente, es obligatorio migrar a Cloudflare Zero Trust. Esto permite firmar el DPA de Cloudflare, esencial para cumplir con el RGPD en España.
- Información al usuario: Si un tercero (cliente o externo) va a acceder a esa URL, debe ser informado de que sus datos de conexión serán procesados por Cloudflare Inc. bajo sus políticas de privacidad.
Ley de Inteligencia Artificial (AI Act)
TryCloudflare no es un sistema de IA por sí mismo, por lo que su clasificación bajo el AI Act es de Riesgo Mínimo. Sin embargo, si utilizas este túnel para exponer un modelo de IA local a internet para pruebas externas, debes asegurarte de que el flujo de datos cumple con las obligaciones de transparencia de la Ley de IA, especialmente si el sistema interactúa con humanos o genera contenido.
Privacidad y protección de datos
- Responsabilidades: La empresa española actúa como Responsable del Tratamiento y Cloudflare como Encargado del Tratamiento (Processor).
- Ubicación de los datos: Los datos transitan por la red Anycast de Cloudflare. Aunque tienen presencia en España (Madrid/Barcelona), el procesamiento y los metadatos pueden gestionarse en Estados Unidos.
- Transferencia internacional: Se basa en las Cláusulas Contractuales Tipo (SCCs) incluidas en su acuerdo global. Tras verificar sus condiciones, Cloudflare se acoge al marco de privacidad UE-EE.UU. (Data Privacy Framework), lo cual facilita la legalidad de la transferencia siempre que exista un contrato formal (que en TryCloudflare es implícito por uso).
- Derechos ARCO: Al ser un túnel efímero y anónimo, Cloudflare no identifica al usuario final, por lo que el ejercicio de derechos debe ser gestionado directamente por la empresa española en su servidor local.
Propiedad intelectual
- Propiedad de datos: Según el Self-Serve Subscription Agreement, tú mantienes la propiedad total de los datos y código que transitas por el túnel.
- Propiedad del resultado: Cloudflare no reclama derechos sobre el software o los servicios que expongas a través de su infraestructura. Sin embargo, otorgas una licencia mundial y libre de regalías a Cloudflare para "copiar, transmitir y modificar" el contenido exclusivamente para poder prestar el servicio (enrutamiento y optimización).
Usos y prohibiciones
- Usos admitidos: Pruebas de desarrollo, demostraciones temporales, validación de webhooks y testing de integración.
- Usos prohibidos: Alojar contenido ilegal, distribuir malware, realizar actividades de scraping no autorizadas o intentar eludir las medidas de seguridad de la red de Cloudflare. El uso comercial estable (producción) está desaconsejado en esta modalidad debido a la falta de SLA.
Seguridad y certificaciones
- Seguridad: El tráfico está cifrado de extremo a extremo (Localhost -> Cloudflare Edge -> Usuario), pero recuerda que Cloudflare puede inspeccionar el tráfico en el Edge para aplicar protecciones WAF o DDoS.
- Certificaciones: Cloudflare cuenta con certificaciones SOC2 Tipo II, ISO 27001 y cumplimiento PCI DSS, aunque estas se aplican a su infraestructura global y no específicamente a la persistencia del túnel efímero.
Otros
Es importante destacar que, al no haber login, cualquier persona que adivine o intercepte la URL generada (*.trycloudflare.com) tendrá acceso total al puerto expuesto de tu máquina local sin ninguna capa de autenticación intermedia.